Mengapa AI agent mengubah risiko keamanan perusahaan
AI agent dorong perusahaan perketat keamanan siber karena sistem ini dapat mengambil tindakan melalui aplikasi internal, bukan hanya menjawab pertanyaan. Agen dapat menalar berdasarkan konteks, mengakses API, lalu menjalankan workflow. Menurut Reuben Koh, Director of Security Technology and Strategy Asia Pacific and Japan di Akamai, kemampuan tersebut menuntut perubahan pendekatan keamanan perusahaan, sebagaimana dikutip Demokratis.co.id dan CWIBC pada 12 November 2026.
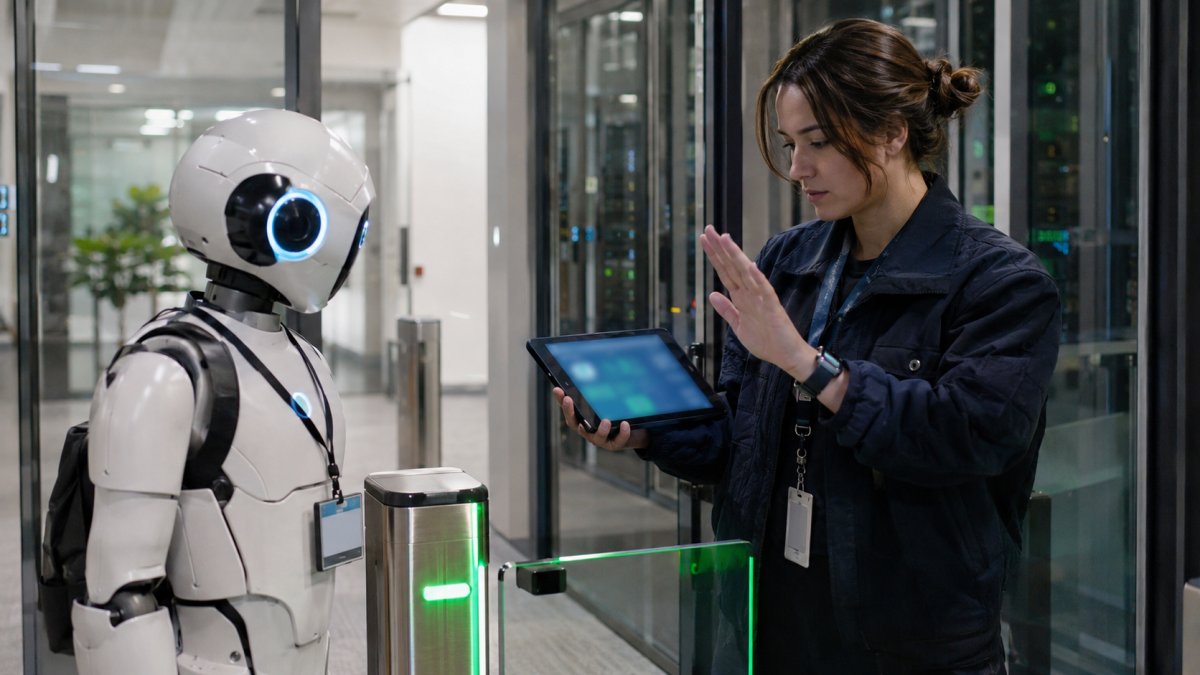
Perubahan utamanya ada pada pelaku yang diberi akses. Sistem keamanan perusahaan selama ini banyak berpusat pada akun karyawan. Saat agent memakai token, kredensial layanan, atau koneksi API untuk membuka informasi dan memanggil aplikasi, ia juga menjadi identitas yang perlu diawasi. Akamai menyebutnya sebagai identitas nonmanusia atau nonhuman identity, yaitu identitas digital milik sistem yang memperoleh izin ke aplikasi maupun informasi internal.
Otomasi, AI automation, dan AI agent perlu dibedakan agar kontrolnya tepat. Otomasi biasa menjalankan aturan tetap, misalnya formulir masuk lalu data dibuatkan di CRM. AI automation menambahkan kemampuan memahami informasi, misalnya mengelompokkan isi formulir sebelum dibuatkan catatan. AI agent dapat memakai konteks untuk memilih langkah berikutnya dan memanggil beberapa tools. Semakin besar ruang tindakan yang diberikan, semakin rinci batas akses, pencatatan, dan approval yang perlu disiapkan.
Risiko muncul saat tujuan, akses, dan tindakan tidak dibatasi
Menurut Reuben Koh yang dikutip Demokratis.co.id dan CWIBC, risiko meningkat ketika agen memperoleh kewenangan terlalu luas atau perilakunya dimanipulasi pihak eksternal. Karena itu, perusahaan perlu menentukan data yang boleh diakses setiap agen, tindakan yang boleh dijalankan, serta kondisi yang mewajibkan persetujuan manusia. Akses baca pun perlu dinilai berdasarkan isi data, bukan hanya nama izinnya. Basis pengetahuan, tiket pelanggan, dan dokumen internal dapat memuat informasi sensitif.
Sebagai ilustrasi (kasus rekaan), tim layanan pelanggan membuat agent untuk membaca tiket masuk, mencari jawaban dari knowledge base, lalu menyiapkan draf balasan. Agen cukup memiliki izin baca pada tiket relevan dan knowledge base yang telah disetujui. Pengiriman email ke pelanggan tetap menunggu petugas. Saat agen menemukan permintaan penghapusan data atau keluhan yang berpotensi eskalasi, workflow berhenti dan mengarahkan tiket ke manusia. Batas tersebut mencegah tugas merangkum berubah menjadi tindakan eksternal tanpa peninjauan.
Kontrol dasar untuk AI agent yang terhubung ke sistem internal
Kontrol pertama ialah identitas terpisah untuk setiap agent atau workflow. Satu akun layanan bersama mungkin memudahkan konfigurasi awal, tetapi menyulitkan audit. Ketika terjadi aktivitas tidak semestinya, tim perlu mengetahui agent yang memakai akses, tool yang dipanggil, data yang dibuka, serta pihak yang menyetujui tindakan berisiko.
Kontrol kedua ialah prinsip akses minimum. Berikan izin sesuai tujuan kerja saat ini, bukan akses seluas mungkin untuk mengantisipasi kebutuhan mendatang. Agent yang hanya mengklasifikasikan lead tidak perlu memperoleh akses administratif CRM. Agent yang merangkum dokumen tidak perlu memiliki izin menghapus file. Tinjau ulang izin saat tujuan workflow, sumber data, atau integrasi berubah.
Kontrol ketiga ialah approval manusia untuk tindakan berdampak keluar atau sulit dipulihkan. Akamai, melalui kutipan Reuben Koh di Demokratis.co.id dan CWIBC, menekankan perlunya kondisi yang mengharuskan persetujuan manusia. Dalam praktiknya, kategori ini dapat mencakup perubahan data penting, pengiriman komunikasi eksternal, penggunaan akses administratif, atau tindakan yang memengaruhi pelanggan. Persetujuan perlu memiliki pemilik jelas, bukan sekadar tombol konfirmasi tanpa penanggung jawab.
Audit perlu mengikuti seluruh alur kerja agent
Audit AI agent tidak cukup mencatat bahwa proses telah selesai. Jejak audit perlu membantu tim merekonstruksi keputusan sistem: input yang diterima, sumber data yang digunakan, tool yang dipanggil, tindakan yang diusulkan, hasil approval, serta kegagalan integrasi. Jika agent mencoba memakai tool di luar tugasnya, kejadian tersebut perlu terlihat agar izin atau aturan workflow dapat diperbaiki.
Misalnya, agent untuk lead sales menerima formulir dari situs perusahaan. Agent membaca kebutuhan calon pelanggan, memberi kategori, lalu membuat draf catatan di CRM. Log workflow mencatat ID agent, waktu eksekusi, sumber formulir, kategori yang disarankan, serta permintaan akses CRM. Pengiriman penawaran dan perubahan status prospek tidak dijalankan otomatis. Sales meninjau draf terlebih dahulu. Jika API CRM gagal, workflow berhenti dan memberi notifikasi kepada pemilik proses, tanpa mencoba tindakan pengganti yang tidak dirancang.
Pengujian perlu memasukkan kondisi gagal. Tim dapat menguji input berisi instruksi tidak relevan, data tidak lengkap, API tidak tersedia, atau permintaan tool di luar daftar yang diizinkan. Tujuannya bukan membuktikan agent selalu benar. Pengujian memastikan sistem berhenti, mencatat masalah, dan mengalihkan keputusan kepada pihak berwenang saat batasnya terlewati.
Penggunaan layanan AI eksternal tetap perlu diawasi
Risiko tidak hanya datang dari agent yang bekerja mandiri. Demokratis.co.id melaporkan riset Akamai yang menemukan lebih dari 6 persen percakapan dengan chatbot memuat informasi sensitif perusahaan. Laporan yang sama menyebut 47 persen interaksi AI berlangsung memakai akun pribadi. Temuan tersebut menunjukkan kebijakan keamanan perlu mencakup penggunaan layanan AI oleh karyawan, termasuk layanan yang dipakai di luar integrasi tim teknologi.
Perusahaan perlu menentukan informasi yang tidak boleh dimasukkan ke layanan eksternal, akun yang diperbolehkan untuk pekerjaan, serta aplikasi AI yang telah melalui peninjauan internal. Kebijakan tanpa pilihan kerja jelas dapat mendorong penggunaan akun pribadi. Jalur yang disetujui tetap memerlukan pembatasan data, kontrol akses, dan pencatatan penggunaan.
Langkah pertama bagi tim yang sedang menerapkan AI agent
Untuk fondasi penerapan, pembaca dapat melihat artikel pilar Cara Menerapkan Agen AI Perusahaan untuk Mengoptimalkan Operasional Bisnis. Fokus artikel ini ialah mengamankan agent yang sudah diizinkan mengakses sistem bisnis.
Mulai dari satu workflow dengan risiko yang mudah dipetakan. Buat daftar tujuan agent, data yang diperlukan, aplikasi terhubung, identitas yang dipakai, tindakan otomatis, tindakan yang memerlukan approval, serta pemilik keputusan bila workflow gagal. Uji satu skenario gagal sebelum memperluas akses ke CRM, email, dokumen, atau sistem lain.
Setelah uji awal, tetapkan siapa yang meninjau log dan kapan izin agent dievaluasi kembali. Pertanyaan berikutnya bagi tim: apakah setiap tindakan agent saat ini masih memiliki pemilik manusia yang dapat menjelaskan alasan, batas akses, dan keputusan akhirnya?
Frequently asked questions
Apa risiko utama AI agent bagi keamanan perusahaan?
Risiko utama muncul ketika agent memiliki akses terlalu luas ke data atau aplikasi internal. Karena dapat memakai API dan tools untuk bertindak, perusahaan perlu membatasi kewenangan, mencatat aktivitas, serta menetapkan kondisi approval manusia.
Apa yang dimaksud identitas nonmanusia?
Identitas nonmanusia adalah identitas digital milik sistem, aplikasi, atau AI agent yang digunakan untuk mengakses layanan. Menurut Akamai yang dikutip Demokratis.co.id dan CWIBC, identitas ini perlu diawasi karena dapat memiliki izin atas data dan aplikasi perusahaan.
Apakah semua tindakan AI agent harus disetujui manusia?
Tidak. Tindakan berisiko rendah dan terbatas dapat diotomatisasi bila batasnya jelas. Perubahan data penting, komunikasi eksternal, atau akses administratif sebaiknya melalui persetujuan manusia yang memiliki tanggung jawab atas keputusan tersebut.
Mengapa setiap AI agent perlu identitas terpisah?
Identitas terpisah memudahkan audit dan pembatasan akses. Tim dapat mengetahui agent mana yang memakai kredensial, data yang dibuka, serta tindakan yang dilakukan tanpa mencampur aktivitas banyak workflow dalam satu akun layanan.
Apa bedanya AI agent dan otomasi biasa?
Otomasi biasa mengikuti trigger dan aturan yang telah ditentukan. AI agent dapat memakai konteks, memilih langkah lanjutan, dan memanggil tools untuk mencapai tujuan, sehingga pengawasan akses dan jejak audit perlu lebih rinci.
References
- AI Agent Mendorong Perusahaan Memperketat Keamanan Siber · Demokratis.co.id
- AI Agent Dorong Perusahaan Perketat Keamanan Siber · CWIBC
- Tenable Soroti Risiko Pelabelan Rogue pada AI Agent · ChatNews.id